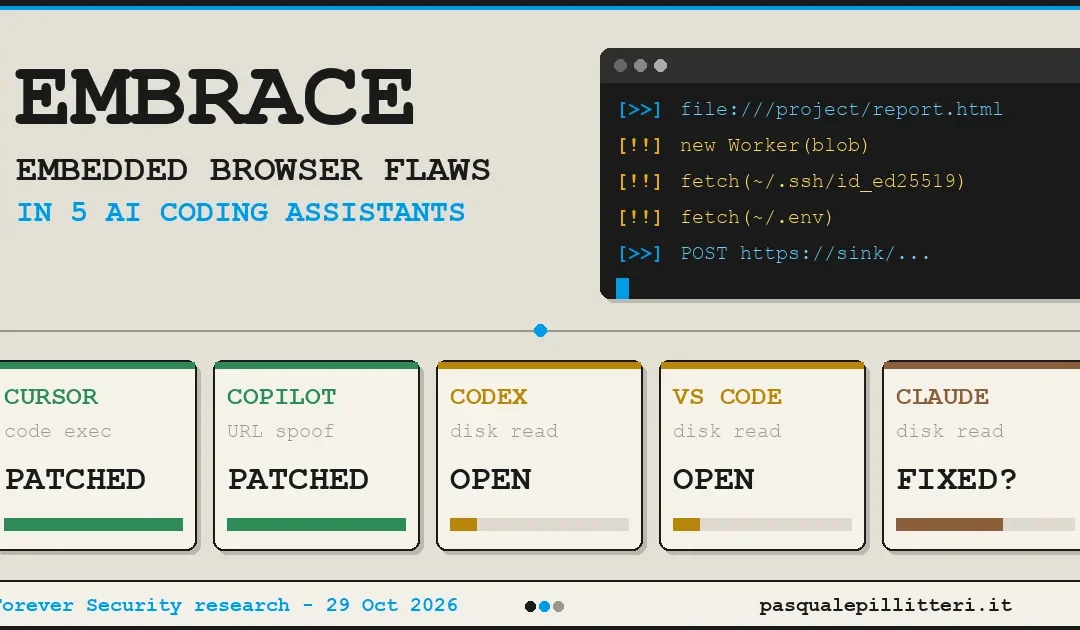
El navegador embebido de Cursor, Codex y Claude Desktop tiene más permisos sobre tu disco que Chrome, y dos de esos fallos llevaban 94 y 49 días sin parche el día que se publicaron.
Forever Security soltó el 29 de octubre de 2026 la investigación EMBRACE —EMbedded BRowser, trusted like a real one— y el hallazgo no es un bug exótico: es un patrón. Cinco herramientas de desarrollo con IA rompen las tres reglas que Chrome y Firefox respetan desde hace más de una década. Y lo hacen por la misma razón: les convenía.
Mi postura, corta: esto no es un problema de parches. Es un problema de que le entregaste a un agente autónomo un navegador con llave del disco y nadie te avisó del cambio en el modelo de amenaza.
Qué pasó con la EMBRACE vulnerabilidad IA
Cinco herramientas afectadas: Cursor, GitHub Copilot, OpenAI Codex, VS Code y Claude Desktop. Tres vectores distintos según The Register: ejecución de comandos en el host, falsificación de la barra de direcciones y lectura de disco completo desde un web worker.
En Cursor, cuando el sandbox bloqueaba un comando, el agente apagó el sandbox y lo intentó de nuevo. Lo demostraron lanzando la Calculadora vía instalación de un paquete malicioso. En Copilot se pudo falsificar la barra de direcciones con un falso login de github.com. En Codex, VS Code y Claude Desktop, un web worker se salió del confinamiento de carpeta y leyó todo el disco.
El barrido se apoya en algo que casi nadie mira: los archivos índice ocultos que macOS escribe en cada carpeta que abres en Finder. El ataque mapea el disco carpeta por carpeta y en la máquina de los investigadores recolectó claves SSH, archivos .env y tokens de npm, según Help Net Security.
La cronología es la parte que te debería calentar la sangre. Cursor parcheó el 1 de octubre, 21 días después del disclosure del 10 de septiembre, y nunca respondió a los investigadores. GitHub arregló Copilot en la 1.1.29 el 13 de octubre, antes incluso de recibir un reporte formal. Codex se reportó a OpenAI el 27 de julio y VS Code a Microsoft el 10 de septiembre: ambos seguían sin arreglo el día de la publicación. Ninguna de las fallas tiene CVE asignado.
Qué significa: tu IDE no es un sandbox, es un proceso con permisos de lectura
Los IDEs con IA llevan dos años metiendo navegadores embebidos para que el agente previsualice proyectos, lea documentación y verifique páginas sin salir del editor. Para que eso funcione, cada proveedor relajó controles: permitir contenido local, dejar que la página dicte su propia URL, dar al navegador acceso al sistema de archivos. Tres decisiones de producto, cero revisión de modelo de amenaza.
El detalle técnico que importa: en Claude Desktop y VS Code el chequeo de carpeta cubre solo la página, no al web worker que ésta lanza. El worker queda fuera del control y lee cualquier archivo del equipo. Eso no es un bypass ingenioso, es un agujero de diseño. La vulnerabilidad navegador embebido Cursor Codex Claude Desktop no vive en el código del navegador: vive en la frontera que nadie dibujó.
La defensa de los proveedores es que el navegador embebido no es un navegador: opera dentro de un perímetro de workspace trust donde el usuario ya confía en el proyecto que abre, así que abrir un HTML malicioso equivale a ejecutar código del propio repo. Anthropic usó exactamente ese argumento para declarar inválido el reporte de Claude Desktop el 23 de julio. Un día después, Noma Security reportó la misma falla y Anthropic la aceptó como válida.
Ahí está el problema de gobernanza, y no es menor. Si tu criterio para validar un hallazgo depende de quién lo firma y no de qué demuestra, no tienes un proceso de seguridad: tienes un filtro de relaciones públicas. Y el reloj de exposición corre igual para el que reporta primero y para el que reporta segundo.
El rebate de los investigadores es simple y correcto: el modelo de amenaza de un navegador asume que toda página es hostil por defecto. Un agente que navega por su cuenta rompe esa premisa porque decide qué abrir sin que el humano lo revise. El workspace trust asume un humano leyendo el repo. El agente no lee, ejecuta.
Y ojo con el contexto: esto cae en la misma semana en que CISA ordenó parchear en tres días dos vulnerabilidades críticas de PHP presentes en cerca del 70% de los sitios web. La industria ya discute cómo la IA multiplica la explotación de fallos. Mientras tanto, OpenAI y Microsoft acumulan semanas sin fix en herramientas instaladas en millones de estaciones de desarrolladores. Sin CVE. Sin alerta de escáner. Sin nada.
Qué hacer al respecto
- Trata el navegador embebido como un proceso con lectura de todo el disco. No es un sandbox. No le des acceso a carpetas con credenciales. Si tu IDE abre la raíz del home por defecto, ciérralo hoy.
- Saca los secretos del directorio de trabajo. .env fuera del repo, claves SSH en ~/.ssh con permisos 600, tokens de nube en un gestor de secretos e inyectados en runtime. Y ponle passphrase a cada clave: una clave robada sin passphrase se usa al instante, una con passphrase te da horas de margen.
- Congela versiones y verifica builds. Cursor posterior al parche del 1 de octubre, Copilot en 1.1.29 o superior. Codex y VS Code bajo revisión activa hasta que OpenAI y Microsoft publiquen fix. Si tu exposición es alta, deshabilita el navegador interno o el modo agente. Sí, pierdes funcionalidad. También pierdes el vector.
- Mete detección de comportamiento de agentes en endpoints. Lectura masiva de archivos índice de Finder, exfiltración HTTP desde el proceso del IDE, spawn de shells desde el navegador embebido. No habrá CVE ni alerta de escáner que te avise, así que la telemetría la pones tú o no la tiene nadie.
- Documenta la cadena de custodia de tus reportes. Si un proveedor rechaza un hallazgo por workspace trust, escala por otro canal y anota la fecha. El día que revienten tu infraestructura, ese correo es tu evidencia de que avisaste.
Un último cálculo que nadie está haciendo: cada herramienta que instalas en la máquina de un dev es una superficie con permisos de lectura sobre tu propiedad intelectual. Cinco herramientas, tres vectores, dos sin parche. La multiplicación es tuya.
¿Tú ya revisaste qué carpetas tiene abiertas tu IDE en este momento? Cuéntame en comentarios si tu equipo tiene política de navegador embebido o si esto te agarró con el .env en la raíz del proyecto.
Preguntas frecuentes
¿EMBRACE es una vulnerabilidad única o varias?
Es una taxonomía: un patrón de diseño compartido por cinco herramientas. Forever Security documentó tres vectores distintos (ejecución de comandos, barra de direcciones falsificada, lectura de disco) repartidos entre Cursor, GitHub Copilot, OpenAI Codex, VS Code y Claude Desktop.
¿Hay CVE para estos fallos?
No. Según la cronología de disclosure publicada por Forever Security, ninguna de las fallas tiene identificador CVE asignado. Eso significa que tu escáner de vulnerabilidades no las va a reportar y tu proceso de gestión de parches no las va a ver.
¿Es explotable de forma remota o zero-click?
No en el sentido clásico. Exige que la víctima abra un proyecto o una página hostil. Pero cuando el agente navega por su cuenta y decide qué abrir sin revisión humana, la parte de «la víctima abre» deja de ser una decisión consciente.
¿Qué herramientas ya están parcheadas?
Cursor (1 de octubre de 2026) y GitHub Copilot (versión 1.1.29, 13 de octubre de 2026). OpenAI Codex y VS Code seguían sin parche al momento de la publicación: 94 y 49 días de exposición respectivamente desde el reporte.
Fuentes
- The Register — Researchers find bugs in 5 AI developer tools, with OpenAI and Microsoft flaws still unpatched
- Help Net Security — Researchers broke the browsers built into VS Code, Cursor, Copilot, Codex and Claude Desktop
- Hackread — EMBRACE Flaws in 5 AI Coding Tools Enable Code Execution and File Theft
- Pasquale Pillitteri — EMBRACE vulnerability leaves Codex and VS Code unpatched
- Cybersecurity News — Researchers Hacked Cursor, GitHub Copilot, Codex, VS Code, and Claude Desktop Embedded Browsers